IA y datos personales: la norma de la SPDP en Ecuador
La SPDP reguló la IA que trata datos personales y en septiembre precisó quién responde. Qué le toca a tu empresa y qué a tu proveedor.
Si tu empresa usa inteligencia artificial con datos de personas, ya hay una regla que cumplir. Eso incluye un chatbot que atiende clientes, un modelo que clasifica solicitudes de crédito o un asistente que resume historias clínicas.
La Resolución SPDP-SPD-2026-0009-R de la Superintendencia de Protección de Datos Personales, publicada en el Registro Oficial 240 del 10 de marzo de 2026, regula esos sistemas. En septiembre la Resolución SPDP-SPD-2026-0037-R la reformó para precisar algo que antes era ambiguo: cuándo responde el proveedor tecnológico y cuándo sólo tu empresa.
Mientras tanto, la ley general de IA sigue sin existir. El 15 de septiembre la Asamblea archivó el primer proyecto de Ley de Inteligencia Artificial y otro sigue en comisión. Hoy, entonces, la regla aplicable a la IA en Ecuador es la de datos personales, y está vigente.
Este artículo es orientación técnica para ordenar un proyecto, no asesoría legal. Lo escribimos desde el lado de quien diseña y opera estos sistemas.
¿A quién aplica la norma de IA de la SPDP?
A cualquier sistema de IA que trate datos personales de personas en Ecuador, durante su desarrollo y durante su operación. No importa si lo construiste tú, si lo compraste o si es un servicio en la nube que conectaste por API.
La pregunta útil no es «¿uso IA?», sino «¿qué datos de personas entran al sistema y quién los puede ver?». Algunos ejemplos del día a día:
| Caso de uso | ¿Hay datos personales? | Por qué |
|---|---|---|
| Chatbot de WhatsApp que toma pedidos | Sí | Número de teléfono, nombre, dirección, historial |
| Asistente que redacta respuestas a reclamos | Sí | El texto del reclamo suele incluir datos del cliente |
| Modelo que califica prospectos o solicitudes | Sí, y con más riesgo | Puede producir decisiones sobre personas |
| Resumen de reuniones internas | Probablemente | Nombres, opiniones, a veces datos de terceros |
| Clasificación de facturas de proveedores | Pocas veces | Si son empresas con RUC, en general no son datos personales |
| Generación de textos de marketing sin datos de clientes | No | Mientras no se le entreguen bases de clientes |
Qué cambió con la reforma de septiembre
La versión original de marzo dejaba la duda de si cualquier proveedor que tocara el sistema quedaba sujeto a la norma. La reforma, resumida por NMS Law, lo resolvió con tres conceptos:
- Acceso: poder conocer, consultar o tratar los datos de cualquier forma, aunque estén cifrados o seudonimizados.
- Visibilidad: poder identificar u observar la existencia, características o resultados de los datos, aunque no se acceda a todos.
- Control efectivo: poder influir sobre los datos, los sistemas o sus finalidades, por medios técnicos, contractuales o económicos. Basta con poder hacerlo, aunque no se haga.
El encargado —tu proveedor— queda sujeto a la norma cuando tiene cualquiera de los tres. Si alega no tener ninguno, debe conservar evidencia suficiente para demostrarlo ante la Superintendencia. La reforma aclara expresamente que esto no es una exoneración general: el encargado sigue obligado por la LOPDP y su reglamento.
Además, el encargado que provee, desarrolla o mantiene el sistema tiene que informarte de su funcionamiento general, sus limitaciones, sus riesgos previsibles y las medidas de control. No está obligado a revelar secretos comerciales, pero sí a darte lo que necesitas para cumplir.
Hubo dos ajustes más que conviene conocer:
| Tema | Versión de marzo | Tras la reforma |
|---|---|---|
| Gestión de riesgos antes de desarrollar | Obligatoria | Se mantiene obligatoria |
| Evaluación de impacto antes de desarrollar | Obligatoria | Obligatoria «cuando correspondiere» |
| Derecho a no ser objeto de decisiones automatizadas | Inciso expreso en la norma | Se remite a los derechos de la LOPDP y su reglamento |
El tercer cambio no elimina el derecho: la LOPDP ya reconoce el derecho a no ser objeto de decisiones basadas únicamente en valoraciones automatizadas, y la norma reformada garantiza los derechos de la ley y el acceso a los mecanismos para ejercerlos.
¿Quién es quién en un chatbot con IA?
Es la confusión más común. En un chatbot típico hay al menos tres actores:
- Tu empresa es la responsable del tratamiento: decide para qué se usan los datos.
- Quien construye y opera el chatbot es el encargado: trata los datos por cuenta tuya.
- El proveedor del modelo —el servicio de IA al que el chatbot envía cada mensaje— es normalmente un subencargado, y con la reforma se evalúa por acceso, visibilidad y control.
Cada eslabón necesita un contrato que diga qué datos recibe, para qué, cuánto tiempo los guarda y si los usa para entrenar sus modelos. Los proveedores grandes de modelos ofrecen condiciones empresariales en las que los datos enviados por API no se usan para entrenamiento, pero eso se verifica en el contrato del servicio, no se asume.
Cuando el modelo corre fuera de Ecuador —que es lo normal—, hay además una transferencia internacional de datos, y la LOPDP tiene reglas propias para eso. Lo cubrimos en LOPDP Ecuador 2026.
Cómo se diseña un sistema de IA que cumple
Cumplir la norma no es un trámite al final del proyecto: es una serie de decisiones de arquitectura. Estas son las que tomamos por defecto cuando construimos agentes de IA y chatbots.
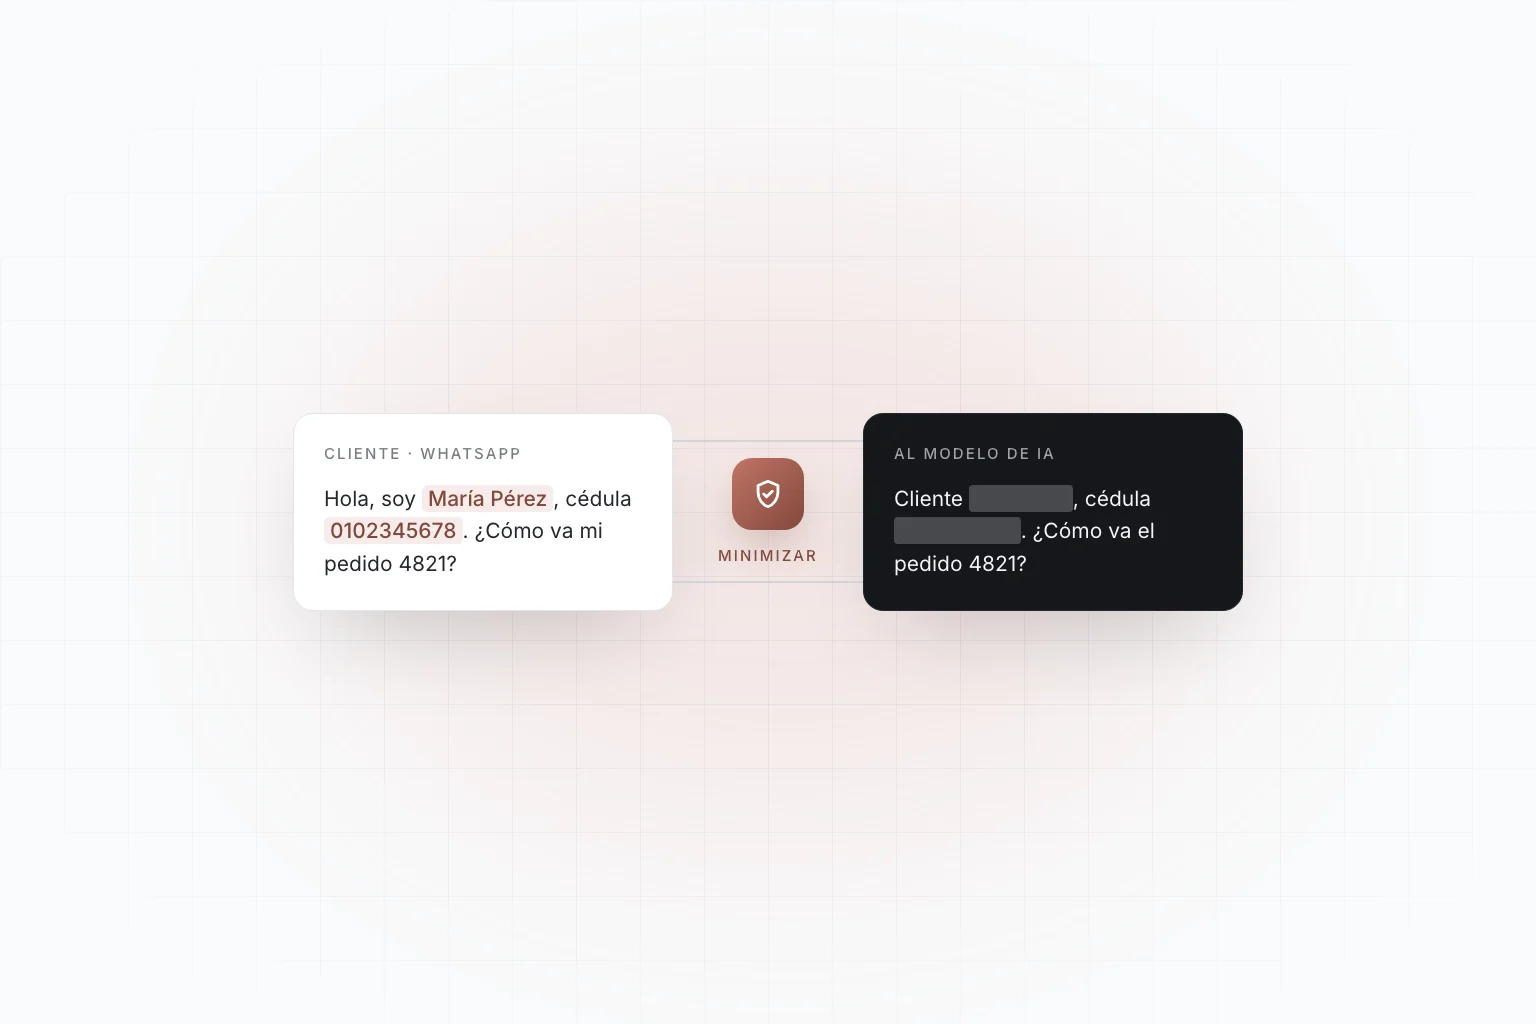
1. Minimizar lo que llega al modelo
El modelo no necesita la cédula del cliente para responder sobre el estado de un pedido: le basta con el número de pedido. Separar los datos identificativos antes de enviar el mensaje y volverlos a unir en tu sistema reduce el riesgo y, de paso, el costo por consulta.
2. Decidir qué decide la IA y qué decide una persona
Un chatbot que informa horarios no decide nada sobre nadie. Uno que aprueba un crédito, descarta un currículum o fija un precio por cliente sí lo hace. Para esos casos, la regla de diseño es que la IA recomienda y una persona confirma, con registro de quién confirmó.
3. Registrar sin acumular
Guardar las conversaciones sirve para auditar y mejorar, pero cada conversación guardada es un dato que proteger. Define un plazo de retención, borra lo que lo supere y no guardes lo que no vas a usar.
4. Informar en el primer mensaje
El usuario debe saber que habla con un sistema automatizado, qué se hace con lo que escribe y cómo pedir hablar con una persona. Un mensaje inicial de dos líneas y un enlace a la política de privacidad resuelven la mayor parte.
5. Pedir al proveedor lo que la norma le obliga a dar
Funcionamiento general, limitaciones, riesgos previsibles y medidas de control. Si tu proveedor no puede entregarte eso por escrito, no puedes demostrar que hiciste tu gestión de riesgos.
Checklist para revisar tu sistema actual
Si ya tienes un chatbot o un modelo en producción, responde esto antes de fin de año:
- ¿Sabemos qué datos personales entran al sistema y de dónde salen?
- ¿Tenemos contrato de encargo con quien opera el sistema, y ese contrato menciona la IA?
- ¿Sabemos a qué proveedor de modelo se envían los datos, en qué país y si los usa para entrenar?
- ¿Hay una gestión de riesgos documentada, previa al despliegue?
- ¿Evaluamos si corresponde una evaluación de impacto, y dejamos constancia de la conclusión?
- ¿El usuario sabe que habla con un sistema automatizado y puede pedir una persona?
- ¿Alguna salida del sistema produce una decisión sobre una persona sin revisión humana?
- ¿Hay plazo de retención para las conversaciones?
- ¿Sabemos qué hacer si el proveedor nos avisa de una vulneración?
La última pregunta tiene plazo propio: la norma técnica de vulneraciones de la SPDP le da al encargado dos días para avisarte. Lo que eso implica para tu operación lo desarrollamos en un artículo aparte.
Cada «no» de la lista es trabajo concreto, y casi siempre es más de diseño que de abogados. Es exactamente la revisión con la que empieza un proyecto de ciberseguridad y cumplimiento.
¿Esto frena la adopción de IA?
Al contrario: la ordena. Según Deloitte, citado por Expreso, el 63 % de las empresas en Ecuador está implementando IA o en proceso, pero sólo el 21 % de los empleados con acceso la usa con regularidad. La brecha no es de permisos: es de casos de uso bien elegidos.
Un sistema que minimiza datos, separa decisiones y documenta sus riesgos es también uno que se explica mejor al directorio, se audita más rápido y cuesta menos de operar. Por dónde empezar y cómo medir un piloto lo contamos en Cómo planificar la implementación de IA en Ecuador y en nuestra página de inteligencia artificial.
Preguntas frecuentes
¿Existe una ley de inteligencia artificial en Ecuador?
No todavía. La Asamblea archivó el primer proyecto de ley el 15 de septiembre de 2026 y hay otro en trámite. Lo que sí está vigente es la norma de la Superintendencia de Protección de Datos Personales sobre sistemas de IA que tratan datos personales, Resolución SPDP-SPD-2026-0009-R, reformada por la SPDP-SPD-2026-0037-R.
¿Usar ChatGPT o Claude en mi empresa me obliga a algo?
Si les entregas datos personales de clientes, empleados o terceros, sí: esos datos quedan bajo la LOPDP y la norma de IA de la SPDP. Si los usas para redactar textos sin datos de personas, no hay tratamiento de datos personales. La regla práctica es no pegar bases de clientes ni documentos con datos de personas en herramientas sin contrato empresarial.
¿Mi proveedor de chatbot es responsable si algo sale mal?
Responde como encargado si tiene acceso, visibilidad o control efectivo sobre los datos, y debe informarte del funcionamiento, limitaciones y riesgos del sistema. Tu empresa sigue siendo la responsable del tratamiento frente a los titulares y a la Superintendencia.
¿Necesito una evaluación de impacto para mi chatbot?
Tras la reforma, la evaluación de impacto se exige «cuando correspondiere». Un chatbot informativo sin decisiones sobre personas difícilmente la requiere; uno que califica, perfila o decide sobre personas, o que trata datos sensibles como los de salud, es un candidato claro. En cualquier caso, la gestión de riesgos previa sí es obligatoria.
¿Puedo usar un modelo de IA alojado fuera de Ecuador?
Sí, pero es una transferencia internacional de datos personales y debe cumplir las condiciones de la LOPDP. Conviene minimizar lo que se envía y tener el contrato del proveedor revisado antes del despliegue.
Lo mínimo que hay que llevarse
- La regla de IA en Ecuador hoy es de datos personales: Resolución SPDP-SPD-2026-0009-R, reformada en septiembre.
- Tu proveedor responde si tiene acceso, visibilidad o control efectivo, y te debe informar del funcionamiento, límites y riesgos del sistema.
- La gestión de riesgos previa es obligatoria; la evaluación de impacto, cuando corresponda.
- Diseña para cumplir: minimiza lo que llega al modelo, deja las decisiones sobre personas a una persona e informa en el primer mensaje.
- Pasa el checklist antes de fin de año. Cada «no» es una tarea concreta.