Vulneración de datos en Ecuador: plazos para notificar
Tu proveedor tiene dos días para avisarte y tú cinco para notificar a la SPDP. Qué cuenta como vulneración y el plan de las primeras 48 horas.
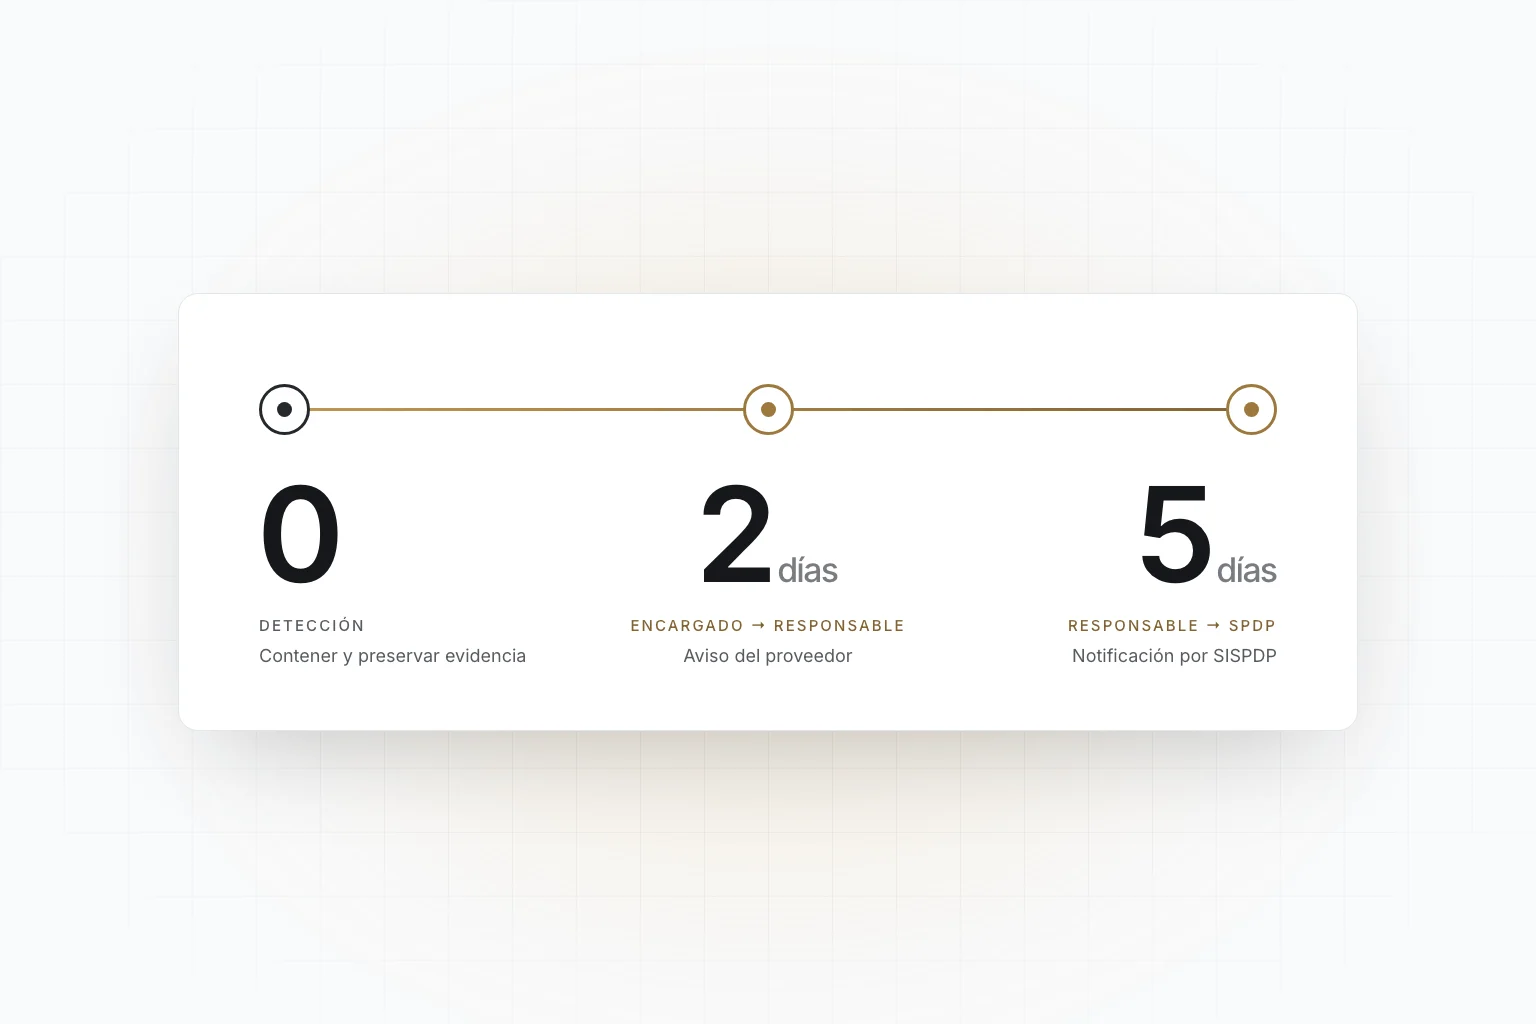
En Ecuador, cuando hay una vulneración de datos personales, los plazos son estos:
- El encargado —tu proveedor de software o de nube— tiene dos días para avisarte.
- Tu empresa, como responsable, tiene cinco días para notificar a la Superintendencia de Protección de Datos Personales. La notificación se hace por el sistema SISPDP.
- Los afectados también deben ser avisados, en lenguaje claro.
Omitir cualquiera de las dos notificaciones es infracción grave. Lo establece la norma técnica de la Resolución SPDP-SPD-2026-0040-R.
El 4 de noviembre la Asamblea Nacional confirmó un ataque contra su plataforma web. Activó protocolos de emergencia, pidió una auditoría informática y recuperó el control del portal tras varias horas, según El Diario. Al cierre de esa nota no se había informado si hubo filtración de documentos.
El caso sirve para hacer la pregunta que importa en tu empresa: si mañana pasa algo parecido, ¿quién se entera, en cuántas horas, y quién notifica qué?
Orientación técnica para preparar la respuesta a incidentes, no asesoría legal. Confirma el cómputo de plazos con tu abogado: las fuentes que resumen la norma no precisan si los días son hábiles o calendario.
¿Qué cuenta como vulneración de datos?
Más cosas de las que la mayoría cree. La norma reconoce tres tipos, y un mismo incidente puede ser de más de uno:
| Tipo | Qué es | Ejemplo cotidiano |
|---|---|---|
| Confidencialidad | Alguien no autorizado ve o se lleva datos | Base de clientes publicada en un foro; correo con un Excel enviado al destinatario equivocado |
| Integridad | Los datos se alteran sin autorización | Un atacante cambia cuentas bancarias de proveedores; un error borra campos de fichas de pacientes |
| Disponibilidad | Los datos dejan de estar accesibles | Ransomware que cifra el servidor; un respaldo que no restaura |
El tercer tipo es el que más se pasa por alto. Un ransomware que cifra tus sistemas es una vulneración de disponibilidad aunque nadie haya copiado un solo dato. Según la norma, la de confidencialidad es esencialmente permanente; las de integridad y disponibilidad pueden ser temporales o permanentes, e irreversibles cuando los datos no se pueden restaurar.
Los plazos, en una línea de tiempo
Según el resumen de la norma publicado por NMS Law:
| Paso | Quién | Plazo | Canal |
|---|---|---|---|
| 1. Aviso al responsable | Encargado (proveedor) | Máximo 2 días | Correo electrónico, salvo que el contrato fije otro medio |
| 2. Notificación a la autoridad | Responsable (tu empresa) | 5 días | SISPDP en servicios.spdp.gob.ec |
| 3. Comunicación a los titulares | Responsable | Sin plazo fijo en el resumen; sin dilación | Canales habituales, web, correo |
| 4. Acuse | SISPDP | Automático | Correo al remitente |
La notificación es obligatoriamente digital por el SISPDP. Otros canales oficiales sólo se aceptan si el sistema no está disponible, y la Superintendencia verifica esa excepción antes de validar el aviso.
Dos detalles que cambian la planificación:
- El incidente casi nunca empieza en tu empresa. Hoy suele estar en el lado de un proveedor: la nube, el software contable, el chatbot. Si ese proveedor tarda en avisarte, tu reacción empieza tarde. Por eso el plazo de aviso, el canal y el contenido mínimo tienen que estar en el contrato.
- La comunicación a los titulares es tan obligatoria como la notificación a la autoridad. La norma la califica igual: su ausencia es infracción grave.
¿Qué debe decir el aviso a los afectados?
Lenguaje claro, accesible y simple, con al menos cuatro elementos:
- La naturaleza de la vulneración: qué pasó.
- La fecha de detección o el período estimado del incidente, cuando se pueda.
- Las medidas que tomó la empresa.
- Recomendaciones para los titulares: cambiar contraseñas, vigilar movimientos, desconfiar de llamadas que pidan datos.
Va por los canales habituales con los clientes: la web, el correo, la app. La publicación en medios masivos sólo procede cuando la empresa no tiene un canal oficial establecido con los titulares, y aun así debe respetar los principios de minimización y pertinencia: no se publica más de lo necesario.
Qué hace la Superintendencia con tu notificación
La norma crea AIxSPDP, un sistema de gestión basado en IA con intervención humana en cada etapa. Asigna un número de caso, filtra lo que no es una notificación de vulneración y descompone el incidente para estimar su nivel de riesgo.
Es un sistema informativo, no de sanción automática: la Intendencia de Innovación Tecnológica revisa el análisis y decide si lo remite a la Intendencia de Control y Sanción. Lo que no se remite queda en seguimiento. La Superintendencia debe publicar sus modelos de riesgo dentro de los seis meses siguientes a la entrada en vigencia.
La consecuencia práctica: una notificación completa, a tiempo y con medidas concretas es la mejor defensa. Una notificación vaga o tardía es la que se remite.
El plan de las primeras 48 horas
Cuando ocurre, nadie tiene tiempo de redactar un plan. Por eso se escribe antes, se imprime y se prueba una vez al año.
Hora 0 a 4: contener y preservar
- Aislar el sistema afectado: desconectar de la red, sin apagar si se puede, para no perder evidencia en memoria.
- Preservar evidencia: registros del servidor, de la nube y del firewall, sin modificarlos. La Asamblea hizo exactamente esto.
- Cambiar credenciales de las cuentas comprometidas o sospechosas, empezando por las administrativas.
- Abrir una bitácora con hora, acción y responsable. Va a ser la base de la notificación.
Hora 4 a 24: entender el alcance
- ¿Qué tipo de vulneración es: confidencialidad, integridad, disponibilidad?
- ¿Qué datos y de cuántas personas? ¿Hay datos sensibles, como salud, biometría o menores?
- ¿Hay un encargado involucrado? Si el incidente está en su lado, su aviso de dos días ya corre.
- ¿Los respaldos están intactos y restauran? Esta pregunta decide si un ransomware es un mal día o una crisis.
Hora 24 a 48: decidir y redactar
- Redactar la notificación a la SPDP con lo que se sabe, sin especular.
- Redactar el aviso a los titulares con los cuatro elementos.
- Definir un vocero único. En la práctica, todo lo que se dice por canales no oficiales termina contradiciendo la notificación.
Dejar las 48 horas siguientes para completar y presentar te mantiene dentro de los cinco días, con margen para lo que siempre sale tarde.
Las cláusulas que tu contrato con proveedores necesita
Si un proveedor trata datos de tus clientes —software, nube, nómina, call center, chatbot—, el contrato de encargo debería decir como mínimo:
| Cláusula | Por qué |
|---|---|
| Aviso de vulneración en máximo 2 días, al correo X y al teléfono Y | Fija el canal y evita que el aviso se pierda en una bandeja genérica |
| Contenido mínimo del aviso | Qué pasó, cuándo, qué datos, qué medidas: lo que tú necesitas para notificar |
| Cooperación en la investigación | Acceso a registros y evidencia de su lado |
| Retención y borrado de datos al terminar | Lo que no existe no se filtra |
| Subencargados autorizados | Saber quién más toca los datos, incluido el proveedor de IA si lo hay |
Si tu proveedor usa IA sobre tus datos, la norma de IA de la Superintendencia le agrega deberes de información; lo explicamos en IA y datos personales: la norma de la SPDP.
Lo que reduce el incidente antes de que exista
Notificar bien es la última línea. Las primeras son menos glamorosas y más eficaces:
- Autenticación de dos factores en correo, nube y paneles administrativos.
- Respaldos fuera de línea que se restauran de prueba cada trimestre.
- Parches aplicados con calendario, no cuando alguien se acuerda.
- Registros centralizados que permitan responder «qué pasó» en horas y no en semanas.
- Mínimo privilegio: nadie tiene acceso a lo que no usa.
El contexto empuja en esa dirección. El Plan Nacional de Seguridad Integral 2025-2029 registra un aumento de los casos de filtración de datos de 136 a 174 entre 2024 y 2025 (Expreso), y desde mayo de 2026 rige la Ley Orgánica para el Fortalecimiento de la Ciberseguridad. Cómo priorizar con presupuesto de pyme está en Ciberseguridad para PyMEs en Ecuador.
Preparar el plan, revisar los contratos y probarlo en un simulacro es el trabajo de ciberseguridad y cumplimiento. Mantener los parches, los respaldos verificados y las alertas en el día a día es mantenimiento y soporte.
Preguntas frecuentes
¿Cuánto tiempo tengo para notificar una vulneración de datos en Ecuador?
Cinco días para notificar a la Superintendencia de Protección de Datos Personales a través del SISPDP, según la Resolución SPDP-SPD-2026-0040-R. Si el incidente ocurre en tu proveedor, él tiene dos días para avisarte. Los titulares afectados también deben ser comunicados.
¿Un ransomware se notifica aunque no se hayan robado datos?
Sí, si afecta datos personales. La norma reconoce las vulneraciones de disponibilidad, y un cifrado que impide acceder a los datos lo es, aunque no haya copia ni publicación.
¿Dónde se notifica una vulneración a la SPDP?
En el Sistema Nacional de Registro de Datos Personales, SISPDP, en servicios.spdp.gob.ec. El canal digital es obligatorio; otros canales sólo se aceptan si el sistema no está disponible.
¿Qué pasa si no notifico?
No notificar a la Superintendencia es una infracción grave bajo la LOPDP, y no comunicar a los titulares también. Las multas por infracciones graves se calculan sobre el volumen de negocio; el cálculo está en LOPDP Ecuador 2026.
¿Tengo que notificar si sólo fue un correo enviado por error?
Si el correo llevaba datos personales a quien no debía recibirlos, es una vulneración de confidencialidad. La evaluación de riesgo decide su gravedad, pero el registro interno y el análisis tienen que existir.
Lo mínimo que hay que llevarse
- Dos días para tu proveedor, cinco para tu empresa, por el SISPDP, y aviso a los afectados.
- El ransomware cuenta: las vulneraciones de disponibilidad son vulneraciones.
- Escribe el plan de 48 horas antes de necesitarlo: contener, entender, redactar.
- Pon el plazo de aviso en cada contrato con proveedores que tratan tus datos.
- Una notificación completa y a tiempo es la mejor defensa ante la Superintendencia.